Menü
28.10.2026
Türkiye Siber Güvenlik Kümelenmesi, üyelerini kamu kurumlarıyla buluşturmaya devam ediyor.
Türkiye Siber Güvenlik Kümelenmesi, üyelerini kamu kurumlarıyla bir araya getirerek yerli ve millî siber güvenlik ekosistemini güçlendirmeye yönelik çalışmalarını sürdürüyor. Bu buluşmalar hem kamu hem de özel sektörün siber güvenlik ihtiyaçlarına yerli çözümler sunmayı ve Türkiye’nin siber güvenlik alanındaki bağımsızlığını artırmayı hedefliyor.
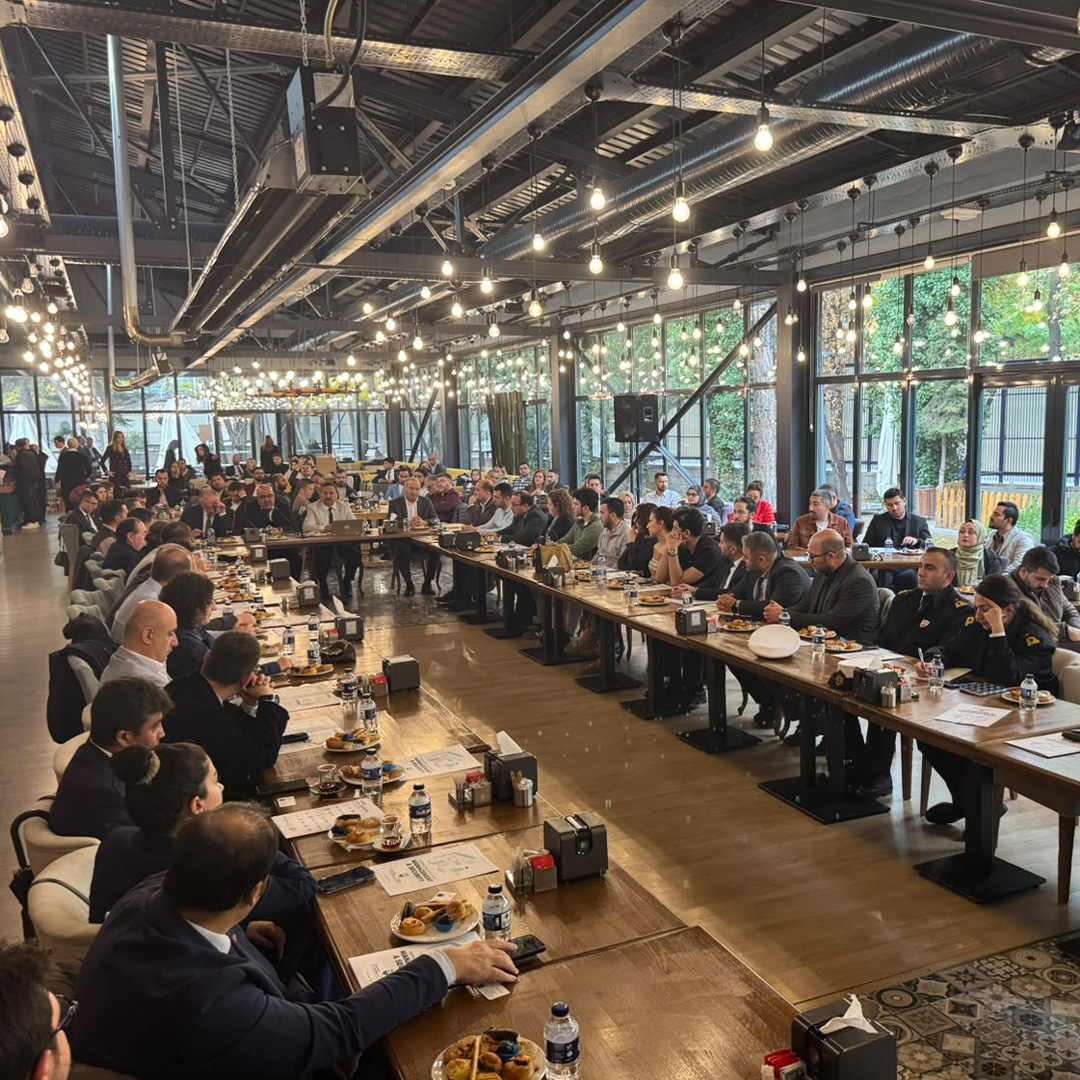
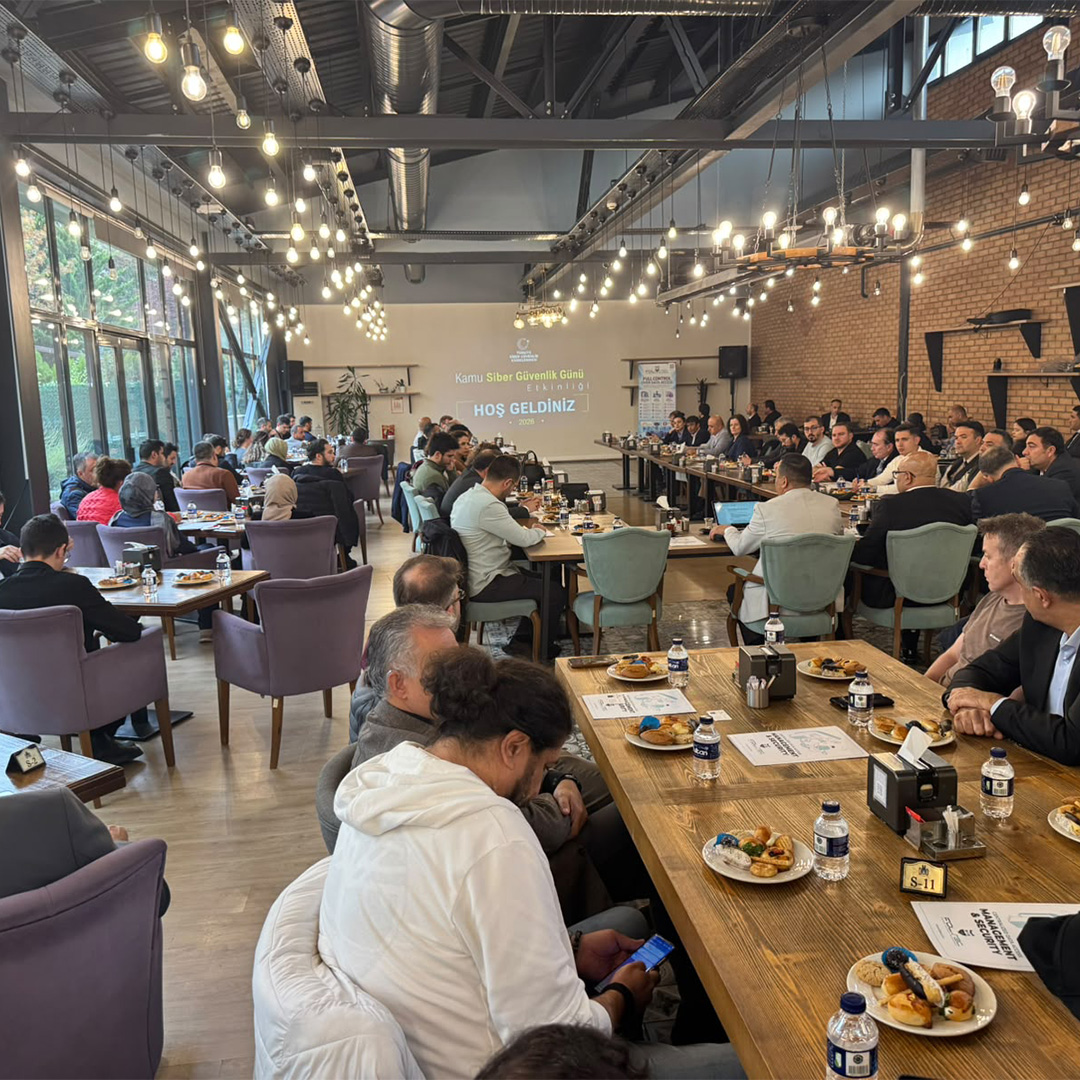
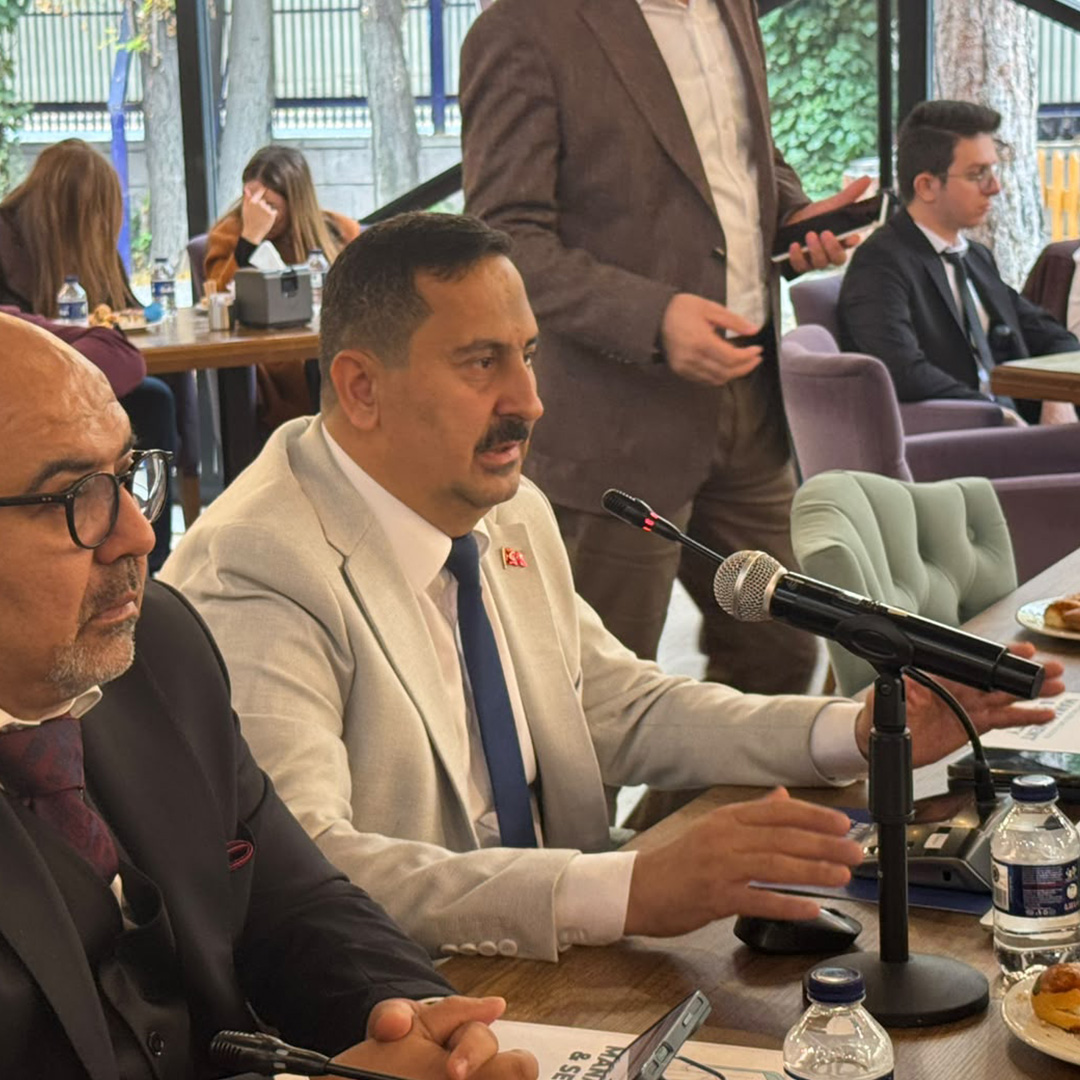
Türkiye Siber Güvenlik Kümelenmesi tarafından 27 Ekim 2026 tarihinde Devlet Malzeme Ofisi’nde gerçekleştirilen Kamu Siber Güvenlik Günü Etkinliği’nin 52’ncisi düzenlendi.
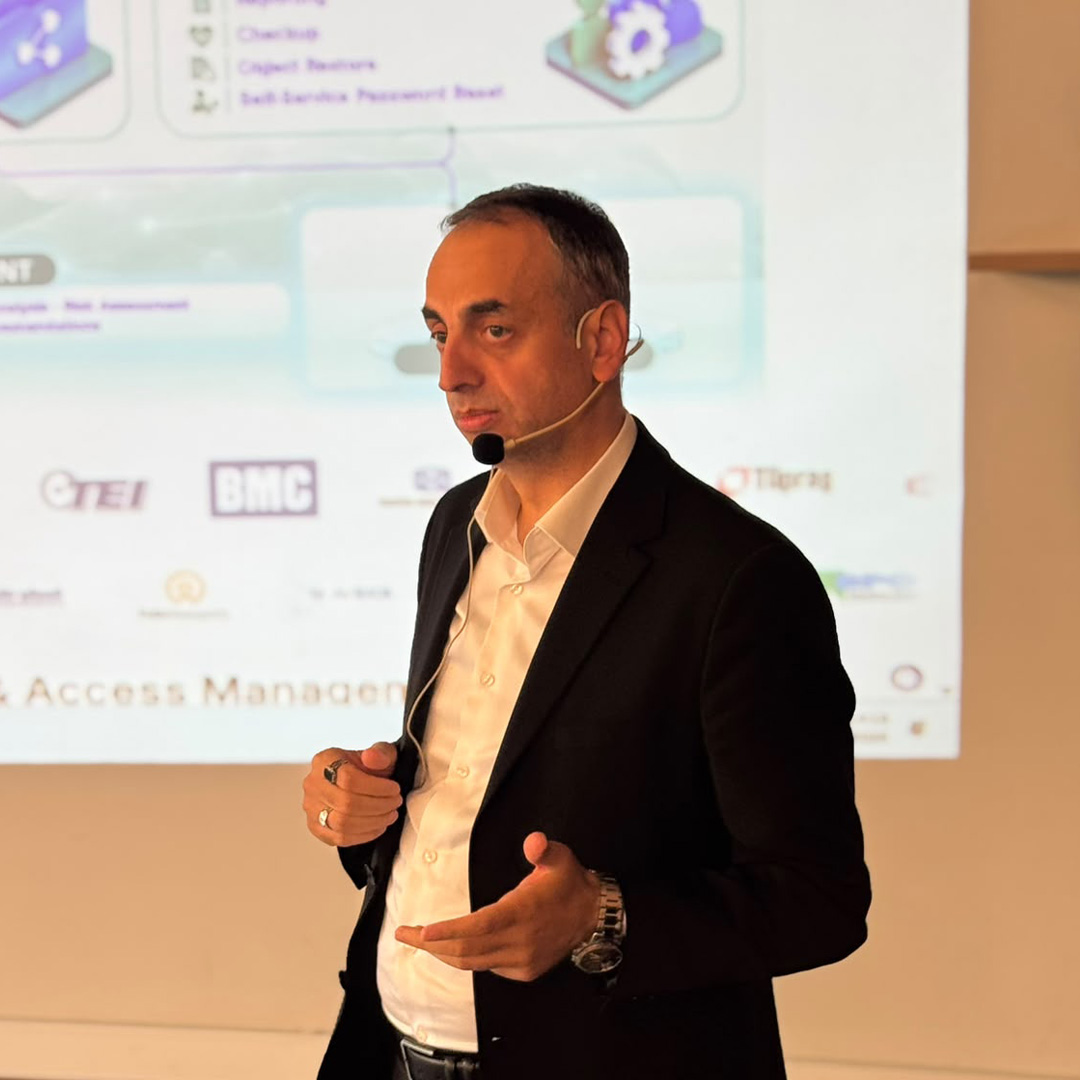
FOLSEC, YAPAY ZEKÂ DESTEKLİ VERİ ERİŞİM GÜVENLİĞİ VE ACTIVE DIRECTORY YÖNETİMİ ÇÖZÜMLERİNİ TANITTI
Etkinlikte sunum gerçekleştiren FolSec Kurucu Ortağı İsmail Kayakıran, şirketin veri erişim güvenliği, Active Directory yönetimi, güvenli dosya paylaşımı ve yapay zekâ destekli güvenlik teknolojilerini tanıttı. Konuşmacılar, çözümlerin kamu kurumlarının kritik verilerini korumaya, yerli siber güvenlik ekosistemini güçlendirmeye ve uluslararası rekabet gücünü artırmaya yönelik katkılarını aktardı.
FolSec’in kurum içi (on-premises) ve bulut ortamlarındaki verilerin tek merkezden yönetilmesini, denetlenmesini ve güvence altına alınmasını amaçlayan bütünleşik bir platform olduğu belirtildi. Veri Erişim Güvenliği (Data Access Security) kapsamında NTFS yetki yönetimi, kullanıcı ve dosya aktivitelerinin denetlenmesi, depolama analizleri, hassas veri keşfi, veri bazlı yetki matrisleri, anomali ve fidye yazılımı tespiti gibi işlevler ele alındı. Şüpheli faaliyetlere ilişkin anlık alarm üretilebildiği, kritik durumlarda kullanıcı hesaplarının devre dışı bırakılması ve dosya paylaşımlarına erişimin engellenmesi gibi otomatik aksiyonlar alınabildiği ifade edildi.
Active Directory Management & Automation çözümünün kullanıcı, grup, bilgisayar ve yetki yönetimi; Active Directory aktivitelerinin denetlenmesi; kritik grupların korunması; parola sıfırlama; yerel yönetici parolalarının yönetimi; sistem sağlık kontrolleri ve otomasyon işlevleri sunduğu aktarıldı. Kritik yönetici gruplarındaki yetkisiz değişikliklerin belirlenerek gerektiğinde otomatik geri alınabildiği belirtildi.
Secure File Sharing çözümüyle kurum içi ve kurum dışı dosya paylaşımlarında onay mekanizmaları, süreli ve parola korumalı bağlantılar, erişim kontrolleri ve ortak doküman düzenleme özelliklerinin sunulduğu ifade edildi. Hassas veri keşfi politikalarıyla entegre çalışan yapının, güvenlik kurallarına aykırı paylaşımları engelleyebildiği aktarıldı.
Sunumda FolSec Plus’ın hassas veri keşfi, veri bazlı yetki analizleri, yerel kopyalama ve yapıştırma aktivitelerinin denetlenmesi ile yapay zekâ destekli güvenlik analizlerini bir araya getirdiği anlatıldı. Kurum verilerini dış ortama aktarmadan, GPU gerektirmeden CPU üzerinde çalışabilen yapay zekâ altyapısıyla güvenlik olaylarının ilişkilendirilmesi, risklerin analiz edilmesi, doğal dilde sorgulama ve güvenlik ekiplerine aksiyon önerileri sunulmasının hedeflendiği kaydedildi.
FolSec’in Windows, Linux, NAS ve desteklenen bulut platformlarındaki veri erişimlerini görünür hâle getirmeyi; yetkisiz erişim, veri sızıntısı, içeriden gelen tehditler ve fidye yazılımı saldırılarına karşı korumayı amaçladığı belirtildi. KVKK, GDPR ve PCI DSS gibi düzenlemelere yönelik denetim ve raporlama yeteneklerinin uyum süreçlerine destek sunduğu ifade edildi. Şirketin 2019 yılından bu yana geliştirdiği yerli teknolojilerle dışa bağımlılığın azaltılmasına ve Türkiye’nin teknolojik bağımsızlığına katkı sağlamayı hedeflediği vurgulandı.
ARKSOFT, STORIONX VE SESSIONAUDIT ÇÖZÜMLERİNİ TANITTI
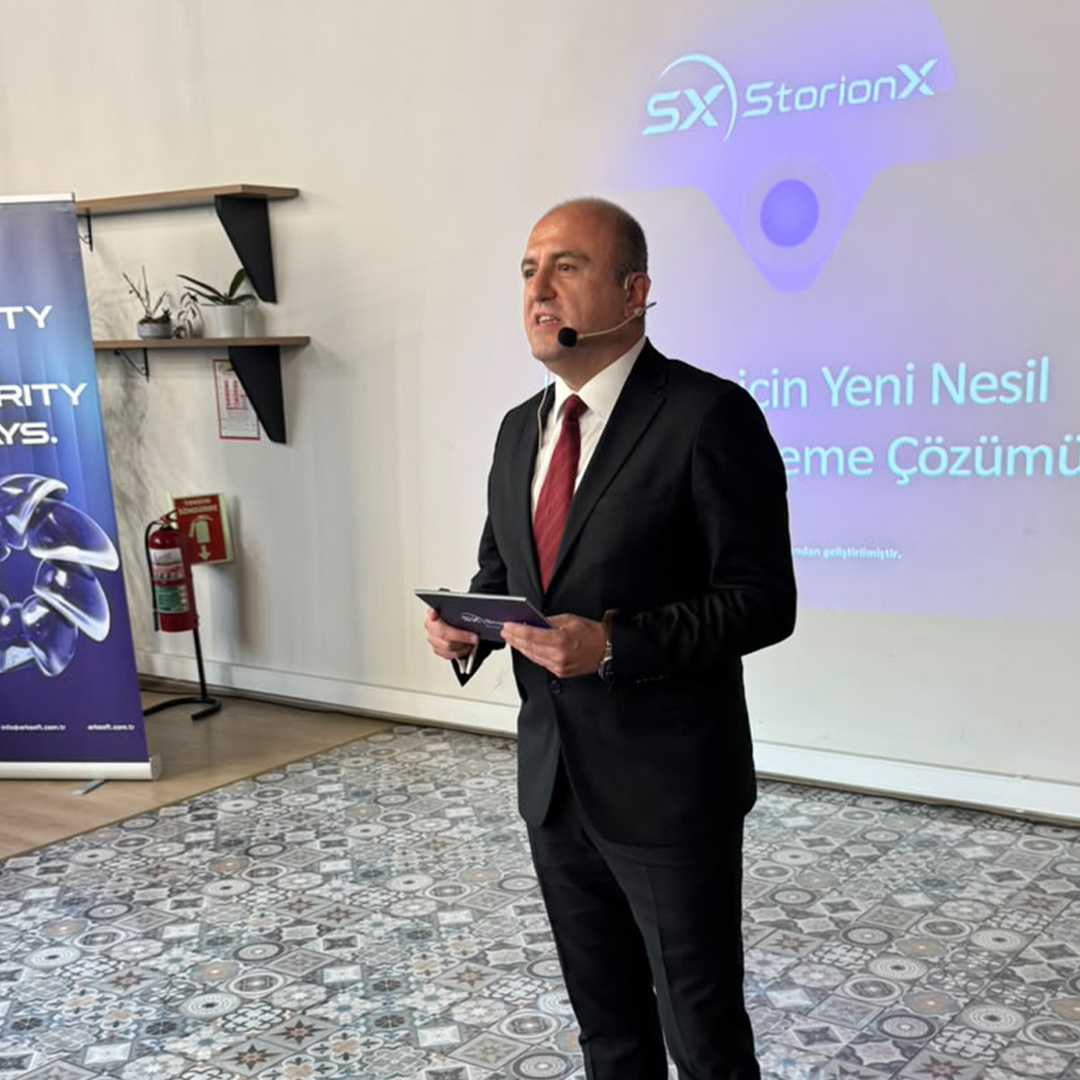
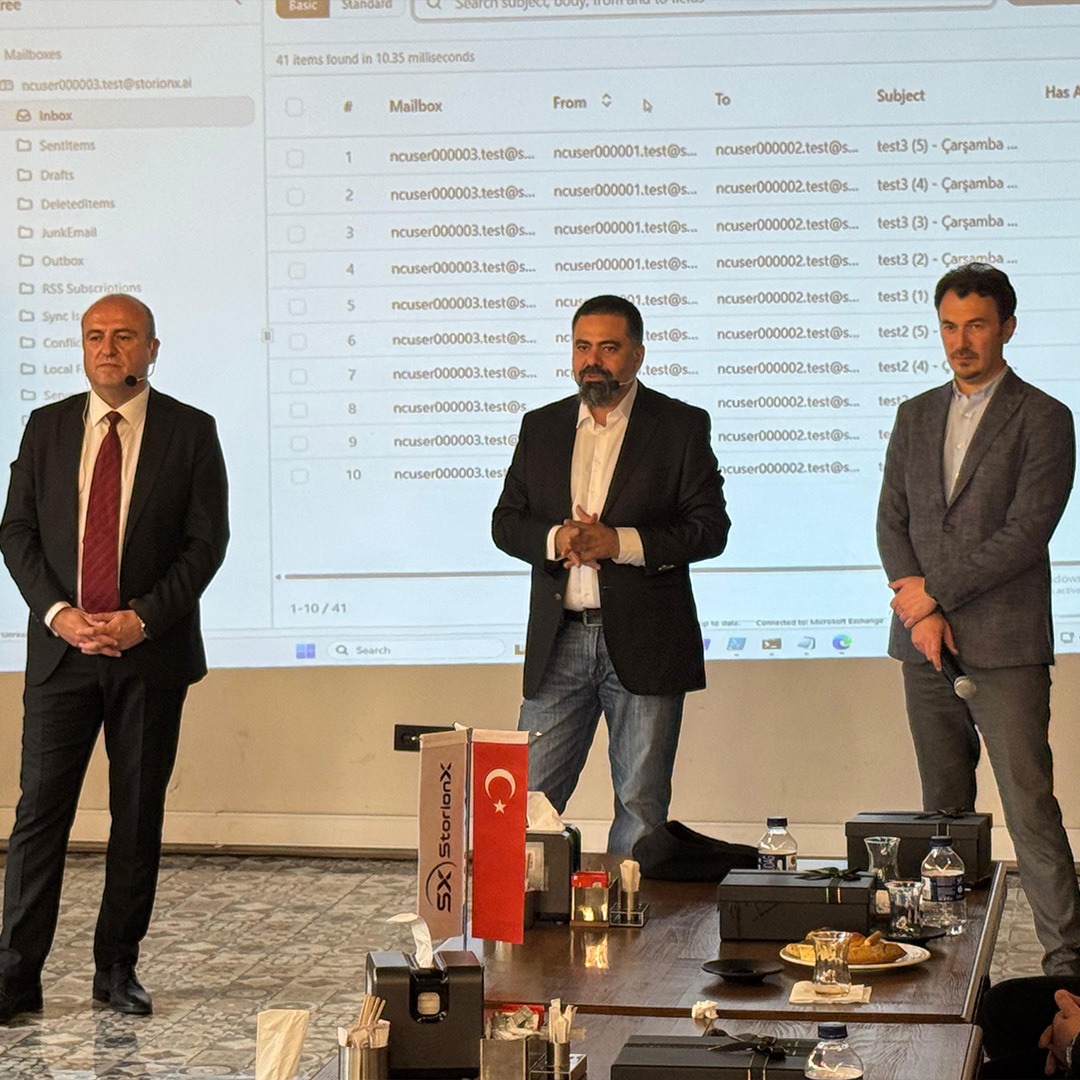
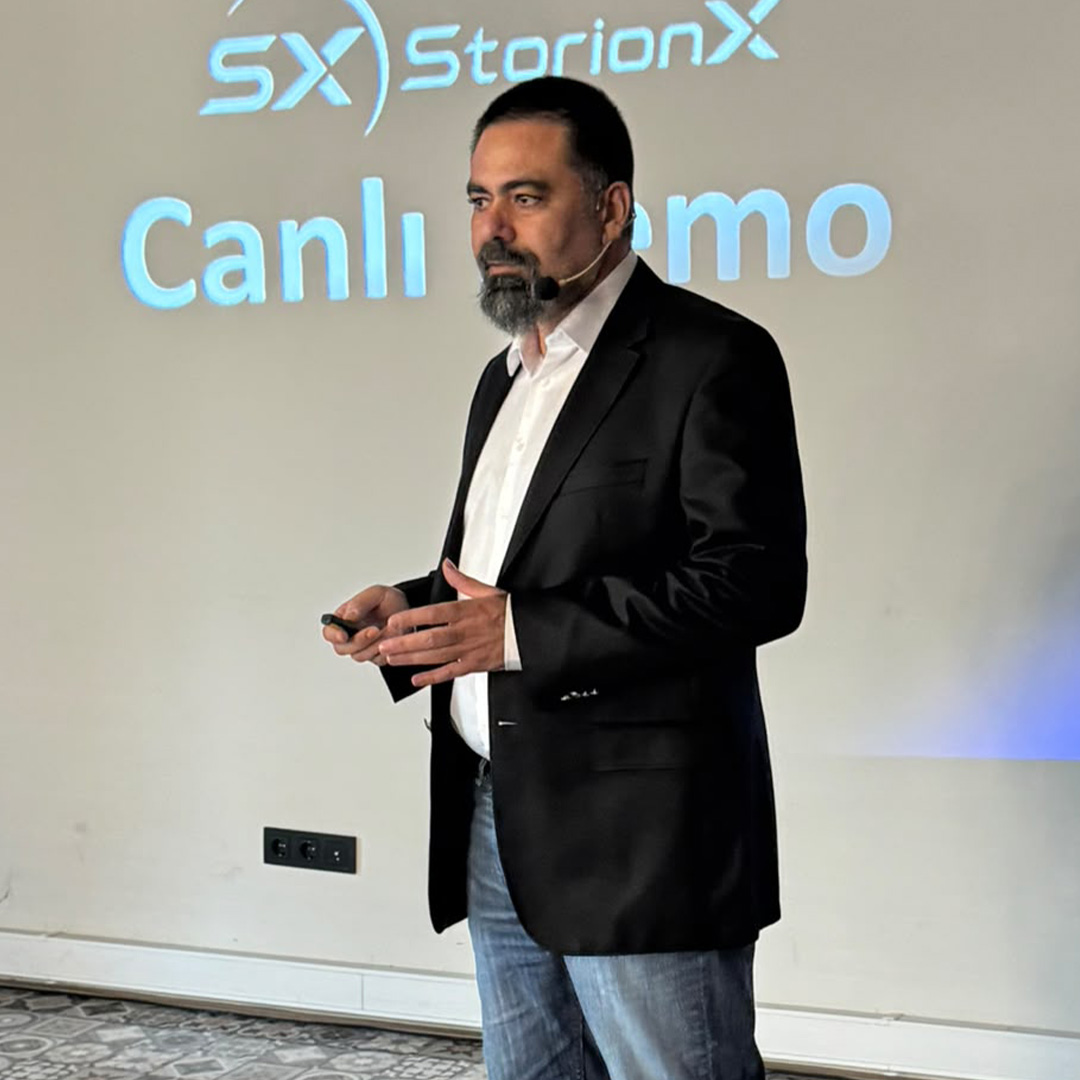
Türkiye Siber Güvenlik Kümelenmesi tarafından Devlet Malzeme Ofisi Genel Müdürlüğünde 27 Ekim 2026 tarihinde düzenlenen 52. Kamu Siber Güvenlik Günü etkinliğinde Arksoft, kurumsal e-posta kayıtlarının merkezi bir yapıda arşivlenerek yönetilmesini sağlayan StorionX çözümünü ve ortak hesap kullanımını yönetmeye, oturumları denetlemeye yönelik SessionAudit ürününü tanıttı.
Sunumda, kurumlarda yıllar içinde biriken e-postaların posta kutularında, PST dosyalarında ve farklı depolama alanlarında dağınık kalmasının arama, depolama ve denetim süreçlerinde yarattığı güçlükler ele alındı. Arksoft tarafından geliştirilen StorionX’in kurumsal e-postaları ve PST dosyalarını merkezi bir arşivde topladığı, yazışmaların, eklerin ve journal kayıtlarının aranmasına olanak sağladığı aktarıldı. Aynı e-postanın arşivde tek bir kopya olarak saklanması ve alıcıların bu kayda referans vermesiyle depolama alanının daha verimli kullanılabildiği belirtildi.
StorionX’in arşiv yönetimi kapsamında erişim ve saklama kurallarının merkezi olarak yönetilebildiği, hukuki süreçlerde korunması gereken kayıtların Legal Hold ile koruma altına alınabildiği ifade edildi. E-posta özetleme özelliğinin uzun yazışma zincirlerinin ana hatlarını daha hızlı incelemeye yardımcı olduğu, yazışmalardaki alışılmışın dışında örüntülerin de değerlendirilmek üzere işaretlenebildiği aktarıldı.
Oturumda ayrıca, birden fazla personelin ortak hesapla kullandığı bilgisayarlarda yaşanan parola paylaşımı ve oturumu açan kişinin belirlenememesi sorunları ele alındı. Bu ihtiyaç kasa, kiosk, vardiya bilgisayarı ve üretim bandı gibi farklı çalışma senaryolarında ortaya çıkabiliyor. SessionAudit, personeli kart, PIN veya Aktif Dizin parolası gibi kurumun tercih ettiği yöntemlerle ek bir kimlik doğrulama katmanında tanımlıyor. Ortak hesapla kullanılan bilgisayarlarda oturum açan personeli ek bir kimlik doğrulama katmanıyla tanımlayarak her oturumu gerçek kullanıcıyla ilişkilendiriyor. Böylece ortak hesap kullanımı sürerken, oturumun hangi personel tarafından, hangi bilgisayarda ve ne zaman açıldığı kayıt altına alınabiliyor.
Arksoft, StorionX ve SessionAudit ile kamu kurumlarının kurumsal e-posta arşivlerini ve ortak hesap kullanımını daha merkezi, izlenebilir ve yönetilebilir hâle getirmelerine katkı sunmayı hedefliyor.
Savunma Sanayii Başkanlığı ve Siber Güvenlik Başkanlığının destekleriyle Türkiye Siber Güvenlik Kümelenmesi tarafından 52’ncisi düzenlenen Kamu Siber Güvenlik Günü Etkinliği’ne; Adalet Bakanlığı, Siber Güvenlik Başkanlığı (SGB), Afet ve Acil Durum Yönetimi Başkanlığı (AFAD), Bilgi Teknolojileri ve İletişim Kurumu (BTK), Deniz Kuvvetleri Komutanlığı, Devlet Hava Meydanları İşletmesi Genel Müdürlüğü (DHMİ), Diyanet İşleri Başkanlığı, Emniyet Genel Müdürlüğü (EGM), Elektrik Üretim A.Ş. (EÜAŞ), Genelkurmay Başkanlığı, Göç İdaresi Başkanlığı, Halkbank, Hava Kuvvetleri Komutanlığı, Hazine ve Maliye Bakanlığı, İŞKUR, Jandarma Genel Komutanlığı, Kamu İhale Kurumu, Kara Kuvvetleri Komutanlığı, Karayolları Genel Müdürlüğü (KGM), Kişisel Verileri Koruma Kurumu (KVKK), Makine ve Kimya Endüstrisi A.Ş. (MKE), Millî Eğitim Bakanlığı, Millî Savunma Bakanlığı, Nüfus ve Vatandaşlık İşleri Genel Müdürlüğü, PTT, Rekabet Kurumu, Sağlık Bakanlığı, Sahil Güvenlik Komutanlığı, Sigorta Bilgi ve Gözetim Merkezi (SBM), Sosyal Güvenlik Kurumu (SGK), Strateji ve Bütçe Başkanlığı, Toprak Mahsulleri Ofisi (TMO), TRT, Türk Kızılay, Türk Standardları Enstitüsü (TSE), TÜBİTAK, Türkiye İstatistik Kurumu (TÜİK), Türkiye Petrolleri Anonim Ortaklığı (TPAO), Türkiye Sağlık Enstitüleri Başkanlığı (TÜSEB), Türkiye Şeker Fabrikaları A.Ş., Türksat, Vakıflar Genel Müdürlüğü, VakıfBank, Yükseköğretim Kurulu (YÖK) ve Yüksek Seçim Kurulunun (YSK) üst düzey yöneticileri, uzmanları ve karar vericileri katılım sağladı.