Menü
30.09.2026
Türkiye Siber Güvenlik Kümelenmesi, üyelerini kamu kurumlarıyla buluşturmaya devam ediyor.
Türkiye Siber Güvenlik Kümelenmesi, üyelerini kamu kurumlarıyla bir araya getirerek yerli ve millî siber güvenlik ekosistemini güçlendirmeye yönelik çalışmalarını sürdürüyor. Bu buluşmalar hem kamu hem de özel sektörün siber güvenlik ihtiyaçlarına yerli çözümler sunmayı ve Türkiye’nin siber güvenlik alanındaki bağımsızlığını artırmayı hedefliyor.
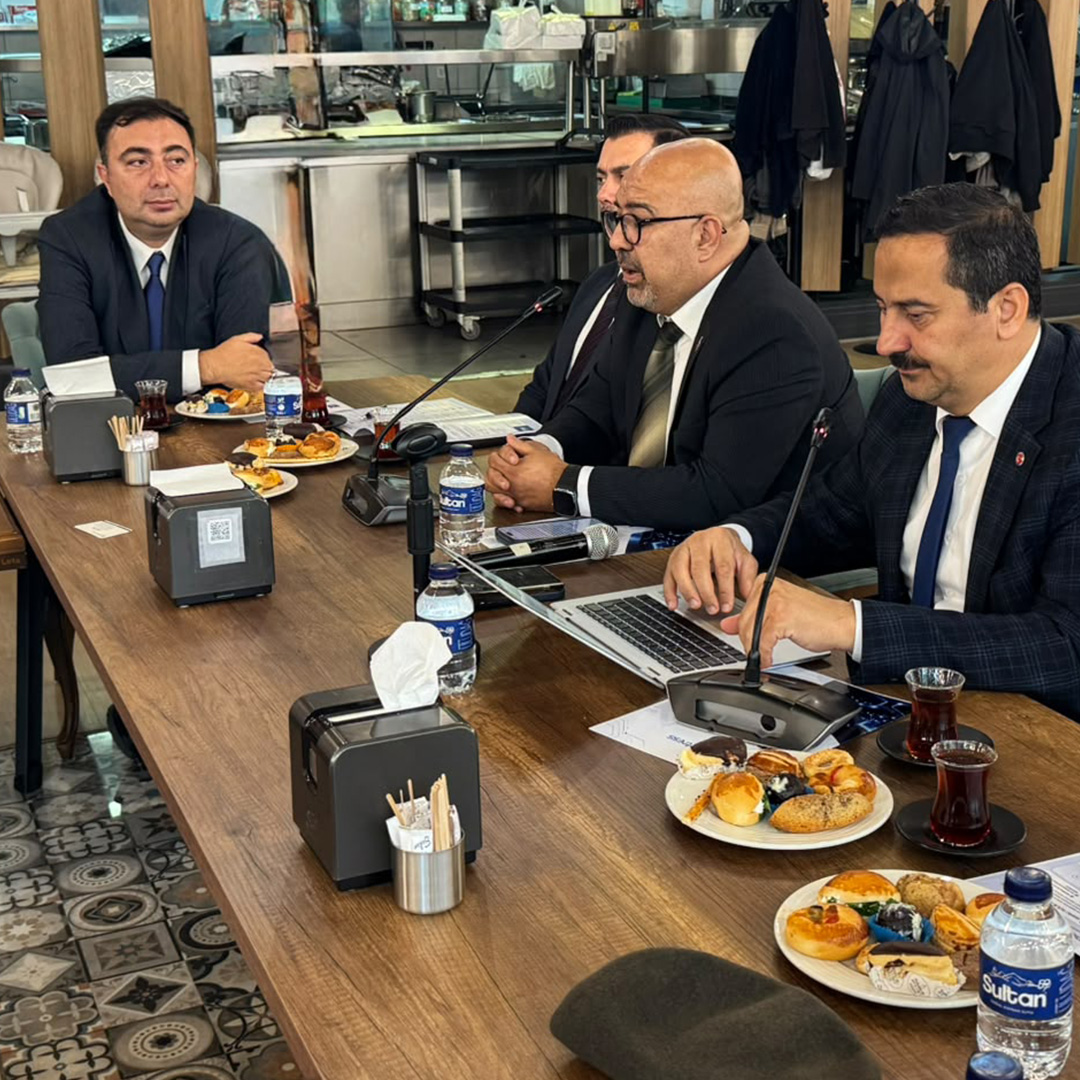
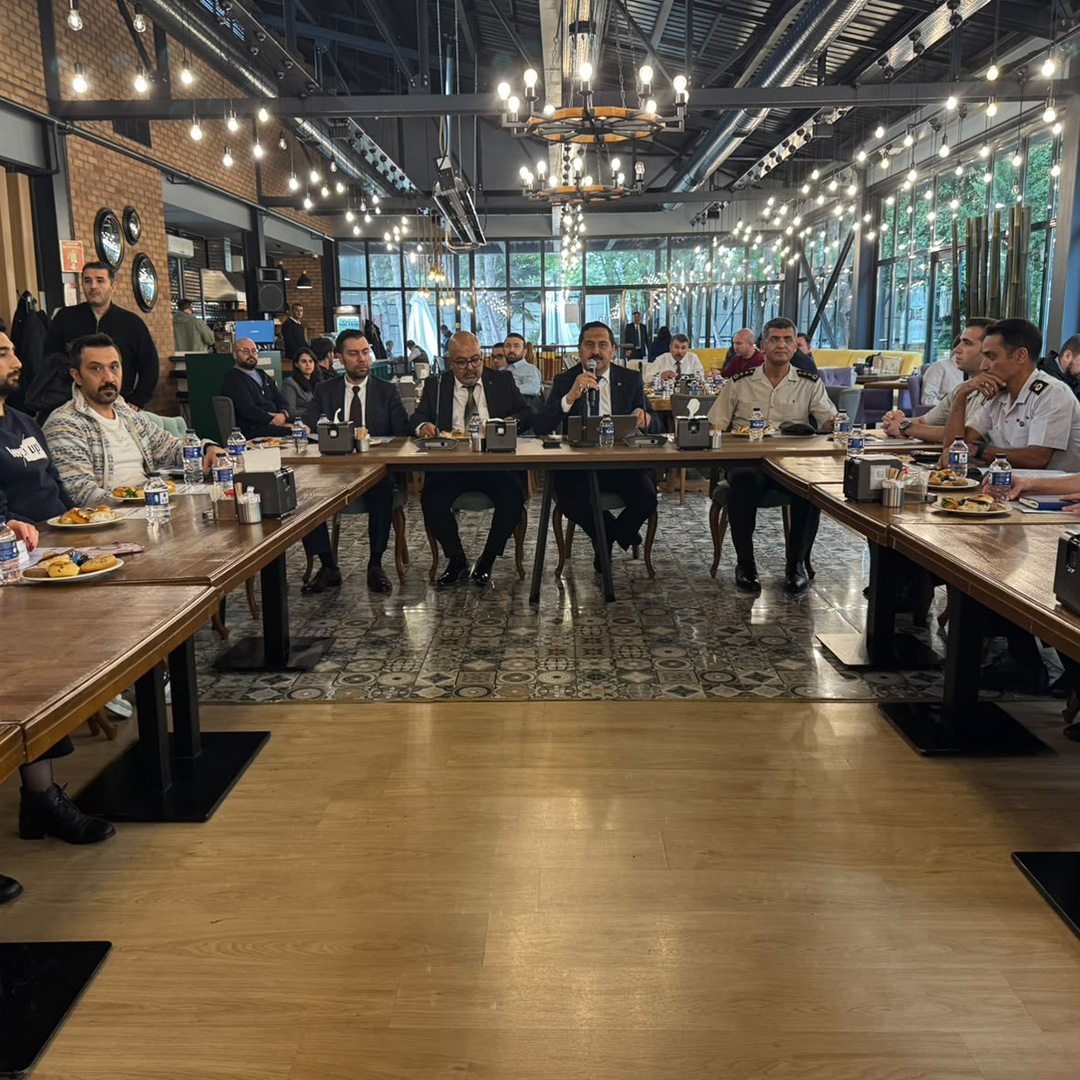
Türkiye Siber Güvenlik Kümelenmesi tarafından 29 Eylül 2026 tarihinde Devlet Malzeme Ofisi’nde gerçekleştirilen Kamu Siber Güvenlik Günü Etkinliğinin 51’incisi düzenlendi.
CYBERFORTRESS, MA360 İLE ZARARLI YAZILIM ANALİZİNDE "KANIT" VURGUSU YAPTI
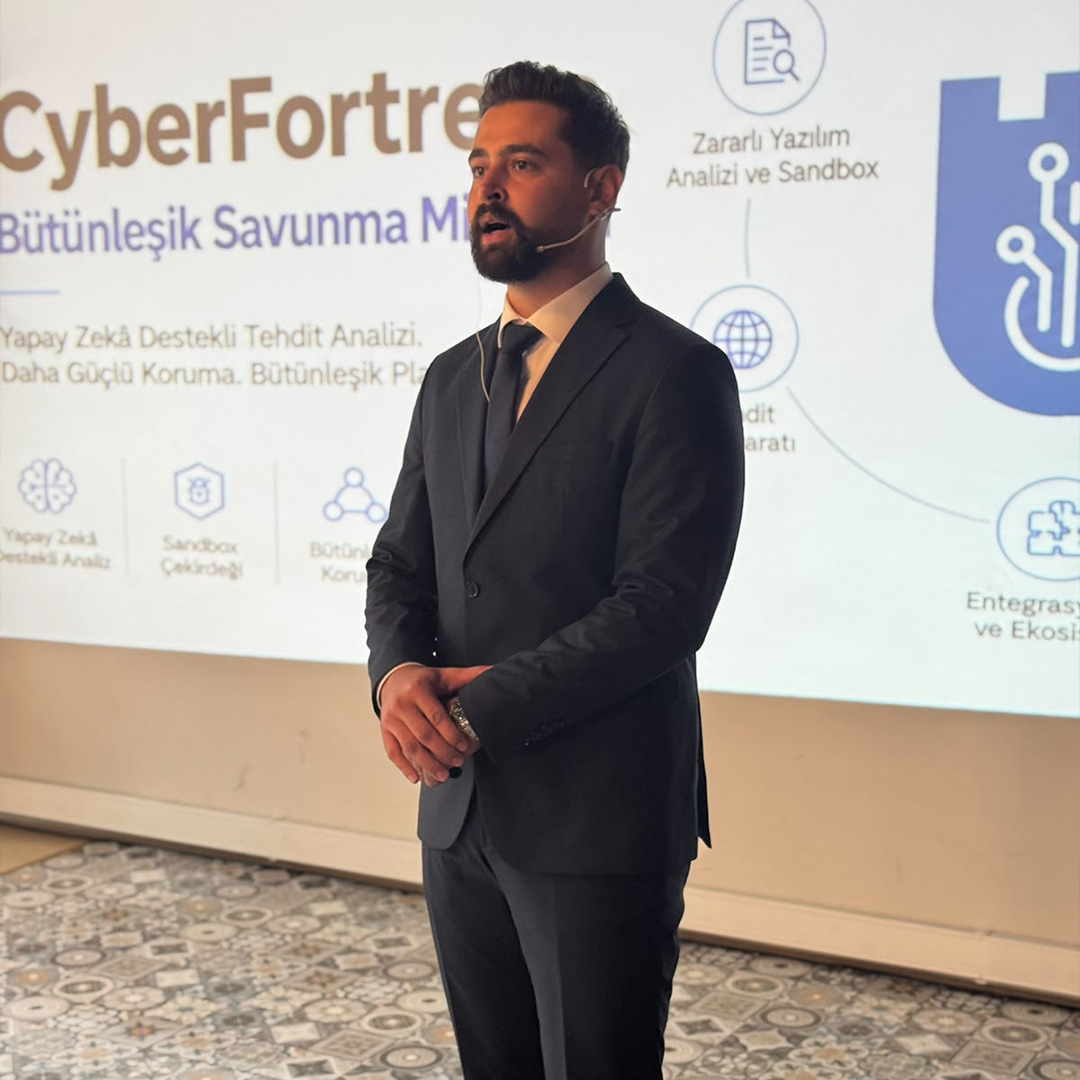
Etkinlikte bir sunum gerçekleştiren CyberFortress Teknik Ekip Lideri Burak Özer, günümüz zararlı yazılımlarının bilinen imzalara takılmadan kurum ağına sızdığını belirterek, tehdidin yalnızca engellenmesinin değil, ne yaptığının tespit edilip kanıtlanmasının da güvenlik operasyonlarının merkezine yerleşmesi gerektiğini vurguladı.
Özer, platformun analiz ve karar merkezinde yer alan Malware Analyzer 360 (MA360) çözümünün; dosya, script ve URL'leri izole bir sandbox ortamında çalıştırarak statik, dinamik, heuristik ve davranışsal analiz katmanlarını birlikte uyguladığını ifade etti. Analiz sırasında ağ trafiği, dosya sistemi değişiklikleri, sistem çağrıları, süreç hareketleri ve kayıt defteri değişikliklerinin izlendiğini; böylece daha önce görülmemiş sıfırıncı gün örneklerinin ve imzasını değiştirmiş zararlıların da tespit edilebildiğini aktardı. Sürecin sonunda zararlının davranışlarını, iletişim kalıplarını, sistem üzerindeki etkilerini, risk skorunu, IOC bilgilerini, teknik bulgularını ve MITRE ATT&CK eşleştirmesini içeren kapsamlı raporların otomatik olarak üretildiğini; bu tespit ve bulguların, olay müdahale ekipleri için doğrudan aksiyona dönüştürülebilir bir kanıt seti oluşturduğunu belirtti.
Platformun modüler yapısına da değinen Özer, tüm bileşenlerin tek panel üzerinden yönetildiğini söyledi. MA360'ın kurumun e-posta akışına MTA olarak konumlanarak gelen iletilerdeki ekleri ve bağlantıları teslim edilmeden önce analiz ettiğini; eklerin sandbox ortamında çalıştırılarak davranışsal olarak değerlendirildiğini, analiz edilen, engellenen ve engellenmeyen iletilerin raporlanabildiğini anlattı. Bağlantı tabanlı tehditler için geliştirilen PhishBox modülünün ise URL'leri kontrollü bir ortamda ziyaret ederek erişim kararlarını ve sayfa davranışını kayıt altına aldığını, phishing ihtimali taşıyan adreslerin bu sayede kullanıcıya ulaşmadan tespit edilebildiğini belirtti. Özer, uç nokta tarafında Threat Hunter modülünün ajanlardan gelen bulguları değerlendirerek tehdit avcılığı raporları ürettiğini, CDR modülünün doküman dosyalarını güvenli şekilde ayrıştırıp yeniden oluşturarak içerideki potansiyel zararlı içeriği temizlediğini, API ve hazır entegrasyonlar sayesinde de farklı kaynaklardan gelen analiz sonuçlarının merkezi olarak korele edilip önceliklendirilebildiğini aktardı.
Özer, konuşmasında şu değerlendirmede bulundu: "Bir dosyaya 'zararlı' demek artık tek başına yeterli değil; o dosyanın ne yapmak istediğini, kiminle konuştuğunu ve sistemde hangi izi bıraktığını bulgularıyla birlikte dakikalar içinde raporlayabilmek gerekiyor. MA360'ı bu ihtiyaç üzerine kurguladık. Hedefimiz, güvenlik ekiplerinin şüpheyle değil kanıtla karar verdiği bir analiz döngüsü kurmak."
KRON, AYRICALIKLI ERİŞİMİ AJAN, KISA ÖMÜRLÜ KİMLİK BİLGİSİ VE DAVRANIŞ EKSENİNDE YENİDEN KURGULADI
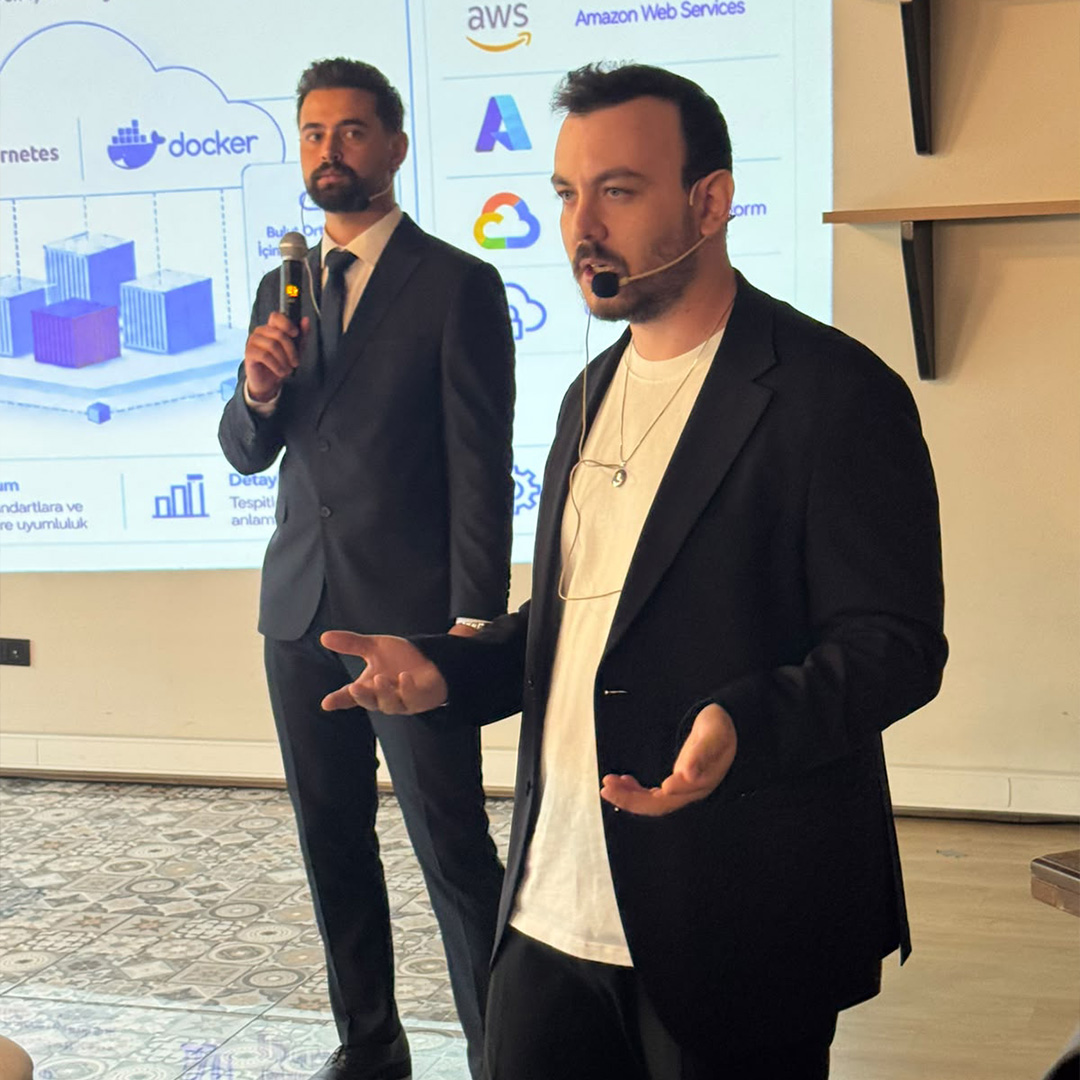
Etkinlikte bir sunum gerçekleştiren Kron Siber Güvenlik Çözümleri Direktörü Orkun Dumurcaklı, yapay zekâ ajanlarının kurumsal sistemlere doğrudan bağlanmaya başladığı yeni dönemde ayrıcalıklı erişimin üç eksende yeniden ele alınması gerektiğini vurguladı: ajan erişiminin denetimi, kısa ömürlü kimlik bilgileri ve davranış analitiği.
Sunumuna insan olmayan kimliklerle (non-human identity) başlayan Dumurcaklı, kurumsal ortamlarda insan olmayan kimlik sayısının insan kullanıcı sayısına oranının 1'e 100 seviyelerine ulaştığını, bu nüfusun büyük bölümünün sahipsiz ve denetimsiz çalıştığını söyledi. Yapay zekâ ajanları artık MCP (Model Context Protocol) üzerinden kurumsal sistemlere doğrudan bağlanabiliyor. Kron PAM bu akışa MCP proxy katmanı olarak konumlanarak ajanın yaptığı her çağrıyı politika ile yetkilendiriyor ve kayıt altına alıyor. Kimlik bilgisi ajana hiçbir aşamada verilmiyor, bağlantı doğrudan Kron PAM tarafından kuruluyor. Sunulan MCP SDK ile kurumlar kendi geliştirdikleri ajanları da aynı denetim katmanına dâhil edebiliyor.
Dumurcaklı'ya göre ajanlar da insan kullanıcılar da aynı temel riskle karşı karşıya: kalıcı yetki (standing privilege). Klasik modelde bir yetki bir kez verildikten sonra çoğu zaman hiç geri alınmıyor; sahibi kurumdan ayrılmış servis hesapları, rotasyonu yapılmamış API anahtarları ve süresiz açık kalan yönetici oturumları saldırganın işini kolaylaştırıyor. Kron PAM'in ephemeral access yaklaşımında ayrıcalıklı erişim, kalıcı hesaplar yerine talep anında oluşturulan ve iş bitiminde ortadan kalkan kısa ömürlü kimlik bilgileri ve hesaplar üzerinden yönetiliyor. Erişim yalnızca ilgili hedef sistem, yalnızca gerekli yetki seviyesi ve yalnızca tanımlı süre için oluşturuluyor; iş tamamlandığında kimlik bilgisi ve hesap ortadan kaldırılıyor, geriye ele geçirilecek kalıcı bir sır kalmıyor.
Kimlik bilgisinin ömrünü kısaltmanın tek başına yeterli olmadığını, çalınmış bir kimlik bilgisiyle açılan oturumun ancak davranış analitiğiyle fark edilebildiğini belirten Dumurcaklı, Kron PAM'in kullanıcı davranış analitiği (UBA) yetenekleriyle her ayrıcalıklı kullanıcı için bir davranış temeli oluşturduğunu aktardı. Klavye kullanım ritmi ve tuş vuruş dinamikleri, çalıştırılan komut dizilimleri, bağlanılan hedef cihazlar ve oturum süresi gibi sinyaller makine öğrenmesiyle oturum boyunca sürekli değerlendiriliyor. Davranış kullanıcının kendi profiliyle örtüşmediğinde sistem ek doğrulama isteyebiliyor veya oturumu sonlandırabiliyor. Böylece "kimlik bilgisi doğru ama kullanıcı yanlış" senaryosu saldırı tamamlanmadan tespit edilebiliyor.
Dumurcaklı, konuşmasında şu değerlendirmede bulundu: "Kurumlar uzun süre ayrıcalıklı erişimi bir hesap yönetimi problemi olarak gördü. Oysa bugün mesele hesabın kendisi değil; yetkiyi kimin, ne zaman ve hangi iradeyle kullandığı. Yapay zekâ çağında güvenli olan, en çok yetkiyi kayıt altına alan kurum değil; bir ajanın attığı her adımın kimin iradesiyle atıldığını kanıtlayabilen, hiçbir kimlik bilgisinin iş bitiminden sonra yaşamasına izin vermeyen ve her oturumun gerçekten kime ait olduğunu sürekli doğrulayan kurum olacak."
KRON, ARTAN TELEMETRİ YÜKÜNÜ VE YAPAY ZEKÂ ÇAĞININ VERİ PROBLEMİNİ "TELEMETRY PIPELINE" İLE ELE ALDI
Etkinlikte bir sunum gerçekleştiren Kron Ürün Yönetiminden Sorumlu Genel Müdür Yardımcısı (CPO) Mehmet Ilgaz, kurumların ürettiği güvenlik ve operasyon telemetri verisini klasik toplama–saklama modelleriyle yönetilebilir olmaktan çıktığını belirterek, veriyi kaynağından hedefe taşıyan bağımsız bir telemetri katmanının artık zorunlu bir mimari bileşen hâline geldiğini vurguladı.
Ilgaz, telemetri hacmindeki büyümenin kurumlar için öncelikle bir maliyet ve kontrol sorunu doğurduğunu ifade etti. Hacim büyüdükçe SIEM ve analitik platformlarının maliyetlerinin kurum iradesinden bağımsız biçimde arttığını, bunun da kurumları güvenlik ihtiyacı yerine bütçe sınırına göre "hangi logu toplamayalım" sorusunu sormaya zorladığını söyledi. Kron Telemetry Pipeline'ın veriyi kaynağında toplayarak gürültüyü ayıkladığını, yalnızca anlamlı verinin pahalı analiz platformlarına gönderildiğini, ham verinin ise kurumun kendi denetimindeki düşük maliyetli alanlarda uyum ve audit amaçlı inceleme için erişilebilir tutulduğunu belirtti. Ilgaz, verinin nerede işleneceği ve saklanacağı kararının tamamen kurumda kalmasının kamu açısından aynı zamanda bir veri egemenliği meselesi olduğunun altını çizerek, Kron'un yirmi yılı aşkın telekomünikasyon geçmişine sahip yerli bir teknoloji üreticisi olduğunu ve Telemetry Pipeline'ın operatör ölçeğinde kanıtlanmış bir mimariden doğduğunu aktardı.
Sunumun ikinci bölümünde yapay zekâya değinen Ilgaz, kurumlara giren yapay zekâ ajanlarının hem yeni bir telemetri kaynağı hem de yeni bir denetim yükümlülüğü yarattığını; ajanların hangi veriye eriştiğinin ve hangi yetkiyle hangi işlemi yaptığının kayıt altına alınmasının önümüzdeki dönemde uyum süreçlerinin merkezine yerleşeceğini söyledi. Yapay zekâ destekli analitiğin başarısının modelden önce kendisine verilen verinin kalitesine bağlı olduğunu belirten Ilgaz, standart bir şemaya oturmamış ve bağlamdan yoksun veriyle çalışan hiçbir sistemden güvenilir sonuç beklenemeyeceğini ifade etti.
Ilgaz, konuşmasında şu değerlendirmede bulundu: "Kurumlar uzun süre veriyi 'toplanacak bir yük' olarak gördü; oysa artık veri, güvenlik kararlarının da yapay zekânın da hammaddesi. Yapay zekâ çağında fark yaratacak olan, en çok veriyi biriktiren kurum değil; hangi veriyi nereye, hangi kalitede ve hangi maliyetle taşıdığına kendi iradesiyle karar verebilen kurum olacak.”
Savunma Sanayii Başkanlığı ve Siber Güvenlik Başkanlığının destekleriyle Türkiye Siber Güvenlik Kümelenmesi tarafından 51’incisi düzenlenen Kamu Siber Güvenlik Günü Etkinliği’ne; Adalet Bakanlığı, Afet ve Acil Durum Yönetimi Başkanlığı (AFAD), Bilgi Teknolojileri ve İletişim Kurumu (BTK), Deniz Kuvvetleri Komutanlığı, Devlet Hava Meydanları İşletmesi Genel Müdürlüğü (DHMİ), Diyanet İşleri Başkanlığı, Emniyet Genel Müdürlüğü (EGM), Elektrik Üretim A.Ş. (EÜAŞ), Genelkurmay Başkanlığı, Göç İdaresi Başkanlığı, Halkbank, Hava Kuvvetleri Komutanlığı, Hazine ve Maliye Bakanlığı, İŞKUR, Jandarma Genel Komutanlığı, Kamu İhale Kurumu, Kara Kuvvetleri Komutanlığı, Karayolları Genel Müdürlüğü (KGM), Kişisel Verileri Koruma Kurumu (KVKK), Makine ve Kimya Endüstrisi A.Ş. (MKE), Millî Eğitim Bakanlığı, Millî Savunma Bakanlığı, Nüfus ve Vatandaşlık İşleri Genel Müdürlüğü, PTT, Rekabet Kurumu, Sağlık Bakanlığı, Sahil Güvenlik Komutanlığı, Sigorta Bilgi ve Gözetim Merkezi (SBM), Sosyal Güvenlik Kurumu (SGK), Strateji ve Bütçe Başkanlığı, Toprak Mahsulleri Ofisi (TMO), TRT, Türk Kızılay, Türk Standardları Enstitüsü (TSE), TÜBİTAK, Türkiye İstatistik Kurumu (TÜİK), Türkiye Petrolleri Anonim Ortaklığı (TPAO), Türkiye Sağlık Enstitüleri Başkanlığı (TÜSEB), Türkiye Şeker Fabrikaları A.Ş., Türksat, Vakıflar Genel Müdürlüğü, VakıfBank, Yükseköğretim Kurulu (YÖK) ve Yüksek Seçim Kurulunun (YSK) üst düzey yöneticileri, uzmanları ve karar vericileri katılım sağladı.